
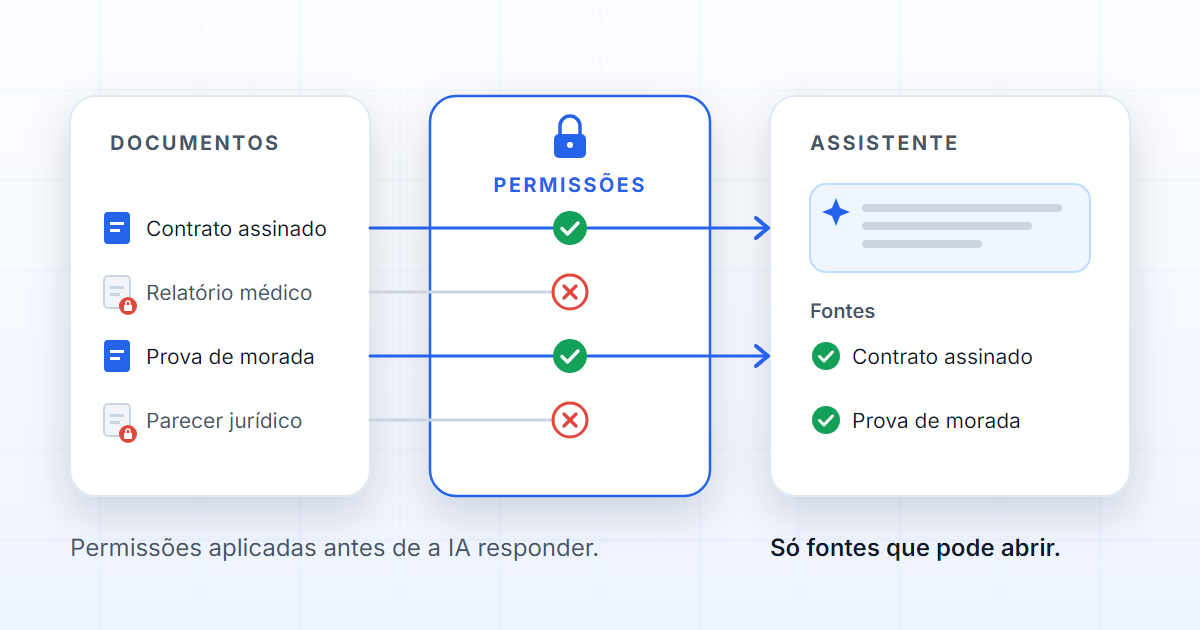
Um assistente de IA empresarial só é seguro se as suas fontes forem seguras. Não basta pedir no prompt que «respeite as permissões»: se o motor de pesquisa por baixo devolver documentos indevidos, a resposta pode revelar conteúdo que a interface normal nunca mostraria. RAG governado é a regra que evita isso — aplicar o controlo de acesso na recuperação dos documentos, antes de a IA responder, para que o assistente só cite fontes que o utilizador poderia abrir sozinho.
RAG (retrieval-augmented generation) é a técnica em que um modelo responde a partir de passagens recuperadas dos documentos da organização; «governado» quer dizer que essa recuperação obedece às regras de acesso de tudo o resto.
O risco escondido
Muitas equipas avaliam um assistente perguntando se ele responde bem. A pergunta crítica é outra: que documentos leu para responder? Se um utilizador sem acesso a um documento restrito recebe uma citação dele, o dano já aconteceu. A resposta pode ser apagada; a informação foi vista.
O que torna o risco escondido é a ausência de sintomas: não há erro nem aviso, e nada na conversa diz que uma fronteira foi atravessada.
Por isso, como se argumenta em Porque é que o assistente de IA responde com o documento errado, segurança em RAG não é uma frase no prompt. É uma regra na recuperação.
Um prompt não é um mecanismo de segurança
A tentação é grande: escrever «não reveles documentos confidenciais» no prompt de sistema e dar o assunto por resolvido. Há três razões para isso não ser segurança.
- O prompt chega tarde. Um sistema RAG pesquisa, monta o contexto e só depois gera; quando a instrução é lida, as passagens já estão no contexto.
- O modelo não sabe o que o utilizador pode ver. Não tem acesso a papéis, âmbitos ou equipas, e um documento restrito raramente se anuncia no texto.
- Uma instrução é uma preferência, não uma garantia. É seguida com probabilidade alta, não com certeza, e a própria pergunta pode empurrar o modelo na direção contrária.
Filtrar a resposta à saída tem o mesmo defeito: o documento já foi lido.
| Regra no prompt | Filtro à saída | Filtro na recuperação | |
|---|---|---|---|
| Quando atua | Documento já no contexto | Resposta já escrita | Antes de o modelo ler |
| O que o modelo vê | Tudo o que a pesquisa devolveu | Tudo o que a pesquisa devolveu | Só o que o utilizador pode abrir |
| Resiste a uma pergunta hostil | Não | Em parte | Sim |
| Regista o que excluiu | Não | Raramente | Sim |
O que a recuperação deve provar
A regra cabe numa frase: a lista de fontes entregue ao modelo tem de ser um subconjunto do que o utilizador poderia abrir na aplicação. «Poderia abrir» inclui todas as dimensões que a aplicação já usa para o decidir: o tenant (a organização a que pertence), o papel, o âmbito, a equipa, o dossiê em que a pergunta é feita e a confidencialidade do próprio documento.
Uma consequência direta: a mesma pergunta produz fontes diferentes para utilizadores com permissões diferentes. Não é um defeito; é o comportamento correto.
E é testável, mas só de forma negativa. Provar que a fonte aparece para quem pode vê-la não prova nada sobre segurança. O teste que interessa é o segundo: com uma conta sem acesso, fazer a pergunta que devia trazer o documento restrito e confirmar que ele desaparece das fontes — das fontes, não apenas do texto da resposta.
Um disco partilhado bem arrumado já sabe quem pode abrir cada pasta. O erro está em construir um índice de pesquisa que o esquece.
O que o DOK Genius faz
No DOK Genius, o Genius — o assistente — faz parte da governação documental, com duas consequências práticas.
A primeira é que as respostas carregam fontes: cada resposta indica de que documentos e de que dossiês veio, e essas fontes ficam disponíveis para revisão posterior.
A segunda é que a política de acesso dos dossiês é aplicada antes de o Genius responder. A pesquisa corre dentro do tenant e do contexto autorizado do utilizador: os dossiês que ele não pode ver ficam fora da pesquisa, e não apenas fora da resposta. É o modelo de acesso das restantes funcionalidades da plataforma, descrito na página de segurança.
Falta uma dimensão, e é honesto dizê-lo: a confidencialidade de cada documento dentro do dossiê. Levar esse nível ao filtro do Genius está previsto no roadmap, juntamente com a confidencialidade ao nível do documento. Até lá, a regra é a do dossiê — e uma IA que encontra a resposta certa no documento errado continua a ser um problema.
Checklist para avaliar um RAG empresarial
Seis perguntas, e a resposta que devia ouvir.
- A recuperação conhece o utilizador? A pesquisa corre com as permissões de quem pergunta, não com as da aplicação.
- As permissões são aplicadas antes da geração? O filtro está na seleção das passagens, não no prompt nem na resposta.
- As fontes aparecem para auditoria? Cada resposta guarda que documentos leu, e essa lista pode ser consultada mais tarde.
- A confidencialidade do documento entra no filtro? Não só o acesso ao dossiê ou à pasta: o nível do próprio documento.
- Há testes negativos? Um documento restrito desaparece das fontes para quem não pode vê-lo, e o teste repete-se quando as permissões mudam.
- A interface permite abrir a fonte citada? Uma citação que não se abre não se verifica.
Se a resposta a alguma for «não», a IA pode estar a saber demais.
Perguntas frequentes
O que é RAG governado?
É RAG em que a recuperação obedece às mesmas regras de acesso que a aplicação: tenant, papel, âmbito, equipa, dossiê e confidencialidade do documento. Na prática, o assistente só lê — e portanto só cita — o que o utilizador poderia abrir sozinho.
Não chega dizer ao modelo para não revelar documentos confidenciais?
Não. Quando a instrução é lida, o documento já está no contexto; o modelo não sabe o que cada utilizador pode ver; e uma instrução é seguida com probabilidade, não com certeza. Um prompt melhora o tom e a forma da resposta, mas não é um mecanismo de segurança.
Como se testa se um assistente respeita permissões?
Com um teste negativo: escolha um documento restrito e uma pergunta que o traria de certeza. Com uma conta que pode vê-lo, confirme que aparece nas fontes; com uma conta que não pode, confirme que desaparece. Repita quando as permissões mudarem.