
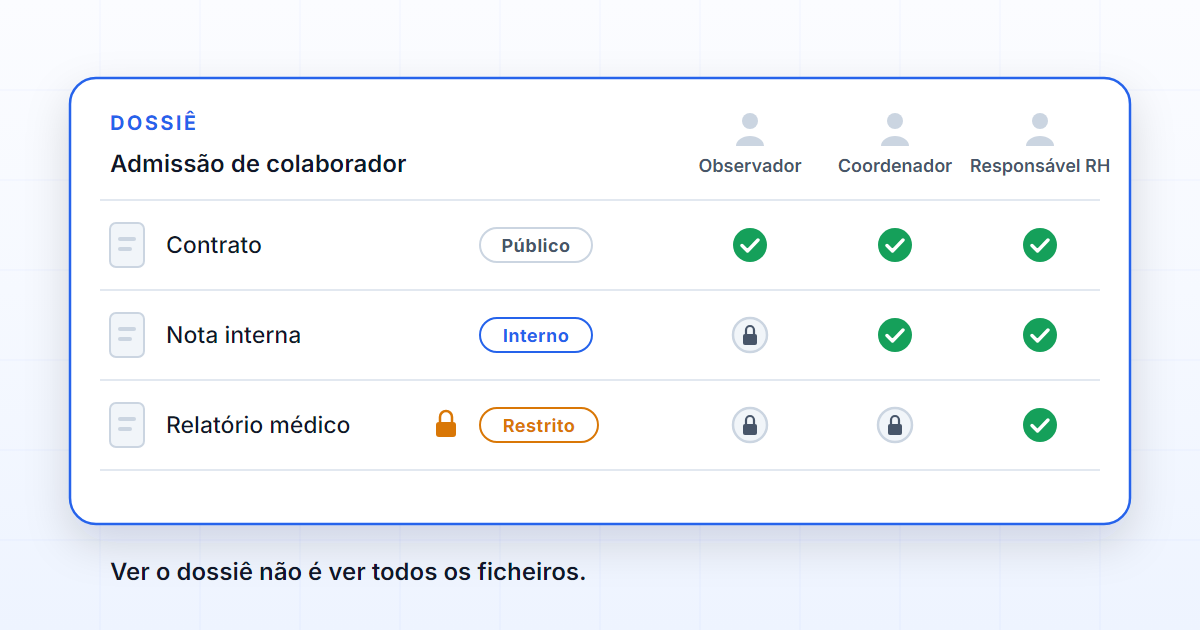
Num processo documental real, nem todos os documentos têm a mesma sensibilidade. Um dossiê pode conter dados públicos, notas internas, documentos confidenciais e anexos restritos — e tratar tudo com a mesma permissão obriga a escolher entre dois riscos: dar acesso a mais do que devia, ou bloquear quem precisava de trabalhar. A confidencialidade por documento resolve esse problema: cada documento tem o seu próprio nível, e uma pessoa pode acompanhar o dossiê sem ver necessariamente todos os ficheiros que ele contém.
A regra que torna isto seguro é restritiva: um documento estreita o acesso dentro do dossiê e nunca o alarga a quem não podia abrir o dossiê.
O problema do acesso ao caso inteiro
Muitos sistemas começam com uma regra simples: se alguém pode abrir o caso, pode abrir os ficheiros. É cómodo, e é frágil. Pense num dossiê de admissão de um colaborador: o contrato, o documento de identificação e o atestado de aptidão médica vivem no mesmo caso. Quem coordena a admissão precisa de saber se o atestado já chegou; não precisa de o ler. O mesmo vale para o relatório médico num sinistro.
Quando o controlo só existe ao nível da pasta, as equipas resolvem-no à mão: pastas paralelas — «Admissões» e «Admissões — confidencial» — com uma cópia de cada dossiê em cada uma, ou o ficheiro sensível enviado por e-mail a quem pode vê-lo, a viver a partir daí fora do caso. A governação desaparece precisamente onde era mais necessária.
Como deve funcionar
Um dossiê governado combina vários eixos, e cada um responde a uma pergunta diferente:
| Eixo | Pergunta a que responde | Efeito no acesso |
|---|---|---|
| Organização | De quem são os dados | Delimita tudo o resto |
| Unidade organizacional | A que parte da empresa pertence o caso | Concede, por âmbito |
| Papel | O que a pessoa pode fazer | Concede ações |
| Equipa do dossiê | Quem está neste caso em concreto | Concede, por nome |
| Confidencialidade do dossiê | Que nível é preciso para abrir o caso | Restringe |
| Confidencialidade do documento | Que nível é preciso para abrir este documento | Restringe, só dentro do dossiê |
Os quatro primeiros eixos concedem; os dois últimos restringem. A regra saudável é a restritiva: o documento pode limitar o acesso dentro do dossiê, mas não pode conceder acesso a quem não podia abrir o dossiê. É uma camada adicional de proteção, nunca uma porta lateral. Se um documento pudesse ser mais aberto do que o dossiê, «quem consegue ver isto?» deixaria de ter uma resposta calculável — dependeria de cada exceção criada em cada documento, e o acesso tornava-se impossível de auditar. Com a regra restritiva, a resposta é sempre a mesma: quem pode abrir o dossiê e tem o nível que o documento exige.
O que a pessoa vê
Quando alguém não tem acesso a um documento restrito, a interface tem de ser clara sem revelar conteúdo. Deve mostrar que o documento existe, em que estado está — em falta, carregado, validado — e que está protegido. Não deve mostrar ficheiros, miniaturas, pré-visualização, texto extraído nem fontes do assistente que lhe pertençam.
Isto evita dois erros simétricos. O primeiro é esconder a existência de uma pendência operacional: se quem coordena a admissão não vê sequer que o atestado está em falta, o dossiê parece completo quando não está. O segundo é expor informação sensível só para explicar que está protegida — um nome de ficheiro revelador, uma miniatura legível, um excerto num resultado de pesquisa. «Há aqui um documento restrito, e está validado» é toda a informação necessária.
O mesmo critério vale fora do ecrã do dossiê: a pesquisa não pode devolver o que a pessoa não podia abrir, e um assistente não pode citar um documento restrito a quem não o vê. O filtro tem de ser aplicado quando as passagens são escolhidas, não à resposta final.
O papel do DOK Genius
Hoje, o acesso a um dossiê no DOK Genius já é decidido pelas camadas acima, até à equipa de cada dossiê, com colaboradores e observadores. Cada dossiê tem um nível de confidencialidade — público, interno, confidencial ou restrito —, herdado por omissão do processo, e o Genius só responde a partir de documentos que quem pergunta pode abrir. O capítulo Equipas, unidades e quem vê o quê do manual percorre essas camadas, e a página de segurança descreve os quatro níveis.
A confidencialidade por documento está prevista no roadmap: cada documento passa a poder ter um nível próprio, herdado do processo ou ajustado no dossiê, e esse nível acompanha anexos, pré-visualizações, transferências, pesquisa e Genius. O documento pode estreitar o acesso dentro do dossiê; nunca o alarga a quem não podia abrir o dossiê. O capítulo Trabalhar um dossiê descreve como isso se comporta no ecrã; as funcionalidades e o roadmap separam o que existe hoje do que está no roadmap.
A promessa é simples: governar um dossiê sem achatar a sensibilidade dos documentos que o compõem.
Perguntas frequentes
Um documento pode ser mais aberto do que o dossiê onde está?
Não. O nível de um documento só pode exigir mais do que o dossiê exige, nunca menos, e quem não pode abrir o dossiê não vê nenhum dos seus documentos. Se alguém fora do caso precisa mesmo de ler um documento, a resposta é pô-lo num dossiê a que essa pessoa chegue, não abrir uma exceção no ficheiro.
Quem não tem acesso sabe que o documento existe?
Sim. Vê que o documento é esperado, em que estado está e que está protegido — o suficiente para perceber o que falta e não submeter um dossiê incompleto. Não vê ficheiros, miniaturas, pré-visualização, texto extraído nem fontes do assistente. A existência é operacional; o conteúdo é sensível.
Em que é que isto difere de permissões por ficheiro no SharePoint?
O SharePoint sabe restringir permissões a um item individual, e faz isso bem. A diferença está na forma: uma permissão por ficheiro é uma lista de nomes acrescentados a um item, que ninguém consegue reconstituir um ano depois; um nível de confidencialidade é uma classificação, definida no processo, herdada em cada dossiê e comparada sempre com o perfil da pessoa e com o nível do dossiê. «Quem consegue ver isto?» passa a ter uma resposta calculável.
Isto já existe no DOK Genius?
A confidencialidade ao nível do dossiê e a equipa do dossiê existem hoje. A confidencialidade por documento está prevista no roadmap. Até lá, um caso que precise de partilhar menos é um caso com menos coisas dentro.